
Auf X häufen sich aktuell Berichte über einen möglichen Angriff auf Ledger-Nutzer. Laut dem Onchain-Analysten Specter sollen Kryptowährungen im Wert von mehr als 86 Millionen US-Dollar entwendet worden sein. So will Specter die mutmaßlichen Täteradressen untersucht und dabei Geldzuflüsse von Hunderten Wallets identifiziert haben. Die Transaktionen sollen sich über mehrere Blockchains erstrecken, darunter Ethereum, Bitcoin und Tron.
Ein Screenshot der Analyseplattform Arkham Intelligence zeigt zudem ein Portfolio mit der Bezeichnung “ledger user theft”, dem Kryptowährungen im Wert von rund 86,96 Millionen US-Dollar zugeordnet werden. Allerdings lässt sich die entsprechende Wallet unter diesem Namen auf der Plattform nicht auffinden. Sowohl Echtheit als auch ein Zusammenhang mit den gemeldeten Vorfällen lassen sich daher nicht verifizieren.
Ledger untersucht Nutzerverluste in Südostasien
Zumindest aber der Ledger Support hat die “Panik” inzwischen adressiert. “Wir untersuchen derzeit Berichte über den Verlust von Guthaben bei Nutzern in Südostasien, die Produkte bei einem Reseller namens CryptoBillis erworben haben”, heißt es in einer Stellungnahme auf X.
Und weiter: “Wir empfehlen Ledger-Nutzern, die in den letzten 90 Tagen bei diesem Reseller gekauft haben, die Einrichtung noch nicht zu starten, falls Sie dies noch nicht getan haben. Falls Sie Ihr Ledger-Gerät bereits eingerichtet haben, sollten Sie in Erwägung ziehen, Ihre Vermögenswerte auf ein neues Ledger-Gerät (mit neuem Seed) zu übertragen. Wir werden unsere Kunden im Verlauf der Untersuchung weiterhin über den aktuellen Stand informieren.”
Auch Binance-Gründer Changpeng Zhao macht auf den Vorfall aufmerksam, stellt aber klar: “Ledger ist eine der sichersten Hardware Wallets der Branche. Sie hat sich über Jahre hinweg bewährt. Aber solche Dinge kommen nun einmal vor.” Grundsätzlich gilt: Hardware Wallets nur bei den offiziellen Anbietern kaufen, nicht über Amazon oder Reseller.
Angebliche Ledger-Mail: Achtung vor Phishing-Angriffen
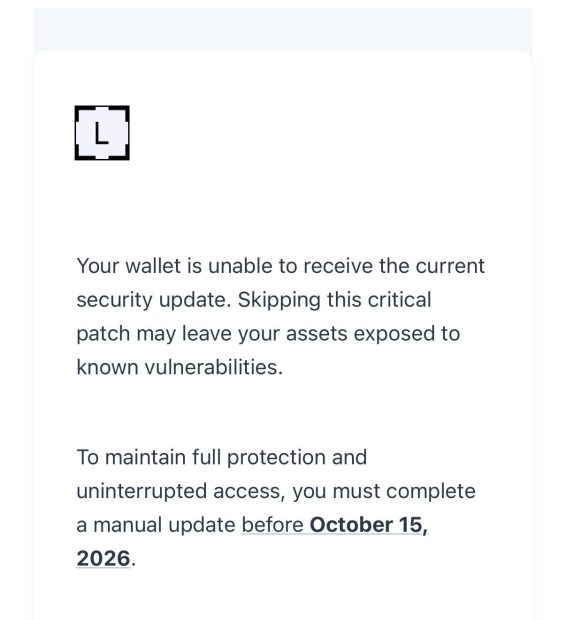
Unabhängig von den aktuellen Vorfällen kursieren derzeit auch Phishing-Nachrichten, die angeblich von Ledger stammen. Darin wird vor einer Sicherheitslücke gewarnt und ein manuelles Sicherheitsupdate bis zum 15. Oktober 2026 verlangt.
Dass Betrüger gezielt Ledger-Nutzer ins Visier nehmen, bestätigte der Forensikexperte Albert Quehenberger, Gründer und CEO von AQ Forensics, bereits in einem Interview mit BTC-ECHO. “Häufig wird eine angebliche Sicherheitsverletzung vorgetäuscht. Die Täter präsentieren sich anschließend als jene Personen, die helfen können und bringen Betroffene unter diesem Vorwand dazu, Zugangsdaten preiszugeben oder Transaktionen freizugeben”, erklärte er.
Die Betrüger nutzen dabei unter anderem gefälschte Supportanfragen und täuschend echt wirkende Webseiten. Quehenberger warnt insbesondere vor Aufforderungen, die eigene Recovery Phrase einzugeben: “Wurde die Recovery Phrase weitergegeben, muss die Wallet als kompromittiert betrachtet werden.”