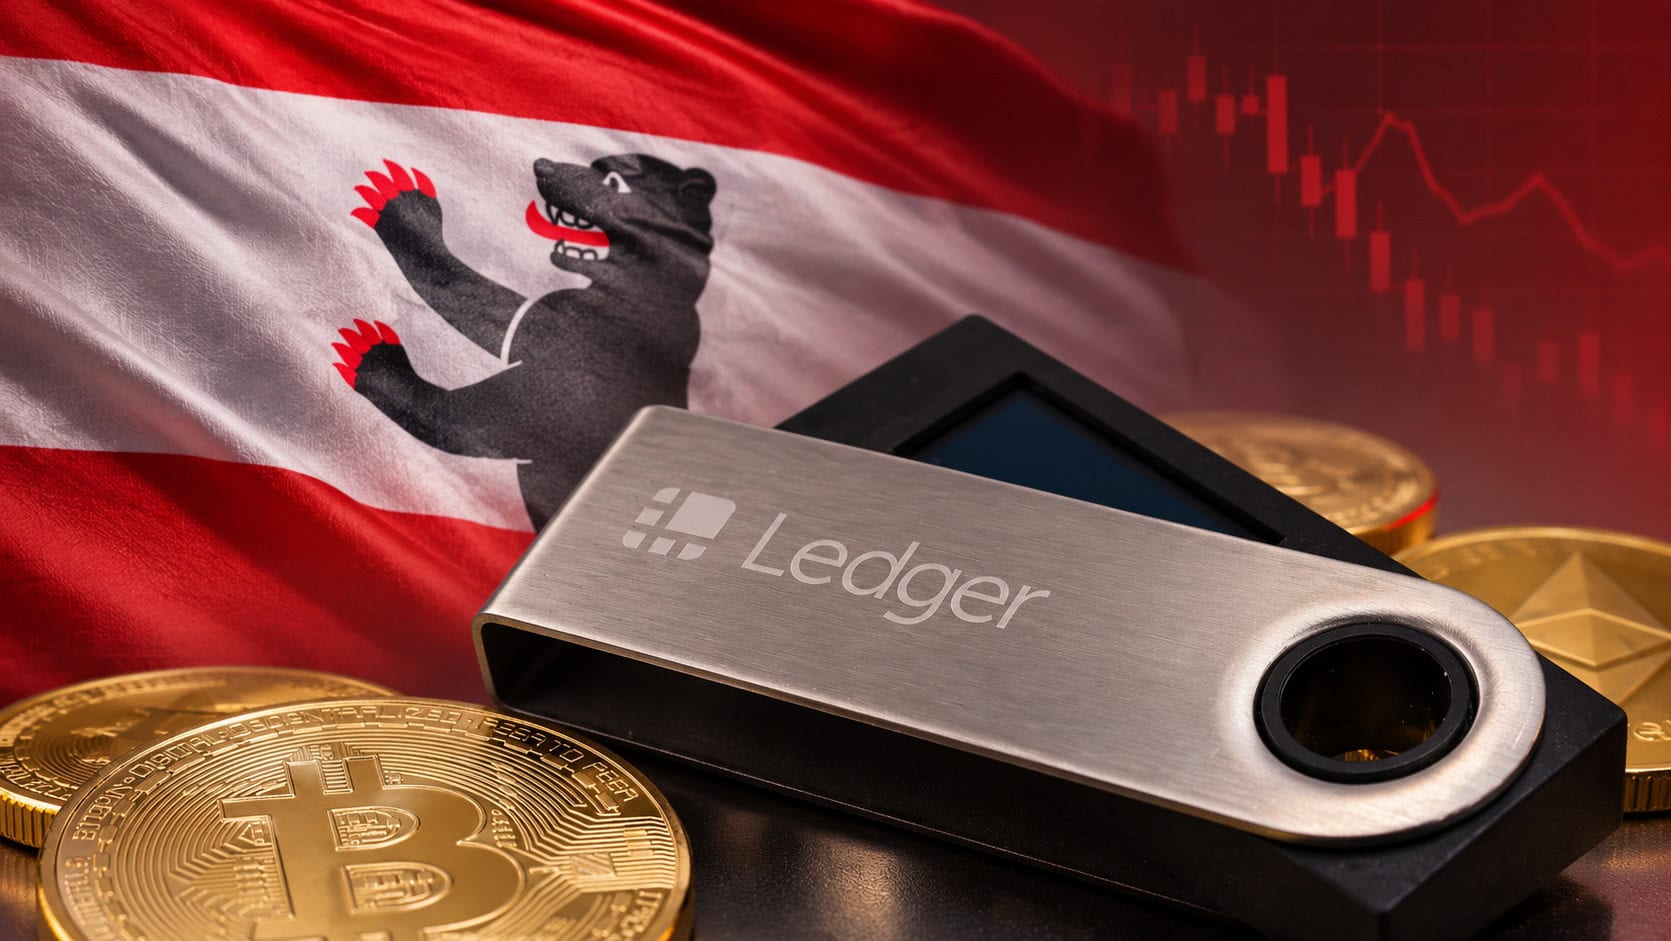
Manipulierte Hardware-Wallets von Ledger sind auch in Deutschland bestätigt worden. Wie der französische Hersteller gestern mitteilte, konzentrieren sich die betroffenen Geräte auf Berlin. Eine kriminelle Gruppierung hatte am Ende der Lieferkette originale Signer abgefangen und physisch verändert, um beim Einrichten an die Zugangsdaten der Krypto-Nutzer zu gelangen.
“Wir sind bei unseren Ermittlungen zu Berichten über einige manipulierte Geräte in Deutschland vorangekommen. Diese Einheiten ließen sich auf Berlin eingrenzen”, erklärt das Unternehmen. Wer seit Januar 2026 ein Gerät über Drittanbieter in der Hauptstadt erworben hat, soll nun vorsorglich den Support kontaktieren.
Hardware-Implantate auch in Dubai und Südostasien
Ursprünglich hatte Ledger den Vorfall Mitte Oktober öffentlich gemacht, nachdem manipulierte Wallets in Südostasien aufgetaucht waren, darunter ein Ledger Nano Gen 5. Inzwischen untersuchen die Ermittler zudem Berichte über zwei veränderte Geräte in Dubai. Trotz der geografischen Ausweitung sieht der Hersteller kein systemisches Problem: “Es gibt keine Schwachstelle im Sicherheitschip oder Betriebssystem von Ledger und keinen bestätigten Fall bei einem Gerät, das über ledger.com gekauft wurde.” Vielmehr weisen alle untersuchten Wallets dasselbe Hardware-Implantat auf, das sowohl die Seedphrase als auch eine optionale Passphrase auslesen kann.
Betroffene Käufer aus Berlin, Südostasien oder Dubai sollten verdächtige Geräte keinesfalls selbst öffnen oder zur Einrichtung einer Wallet nutzen. Der Hersteller empfiehlt, bestehende Guthaben umgehend auf eine neue Wallet zu übertragen, deren Seed Phrase auf einem direkt bei ledger.com bezogenen Gerät entstand. Eine Wiederverwendung der alten Phrase gefährdet die Krypto-Bestände unmittelbar.
Nach einer Anzeige bei den örtlichen Behörden organisiert der offizielle Support zeitlich begrenzt eine Röntgenanalyse im französischen Werk in Vierzon. Außerdem warnt das Team vor Phishing-Versuchen: “Ledger wird niemals nach Ihrer 24-Wörter-Wiederherstellungsphrase fragen, auch nicht der Ledger-Support.”